La advertencia de Anthropic: las empresas necesitan invertir más en ciberseguridad antes de que sea tarde
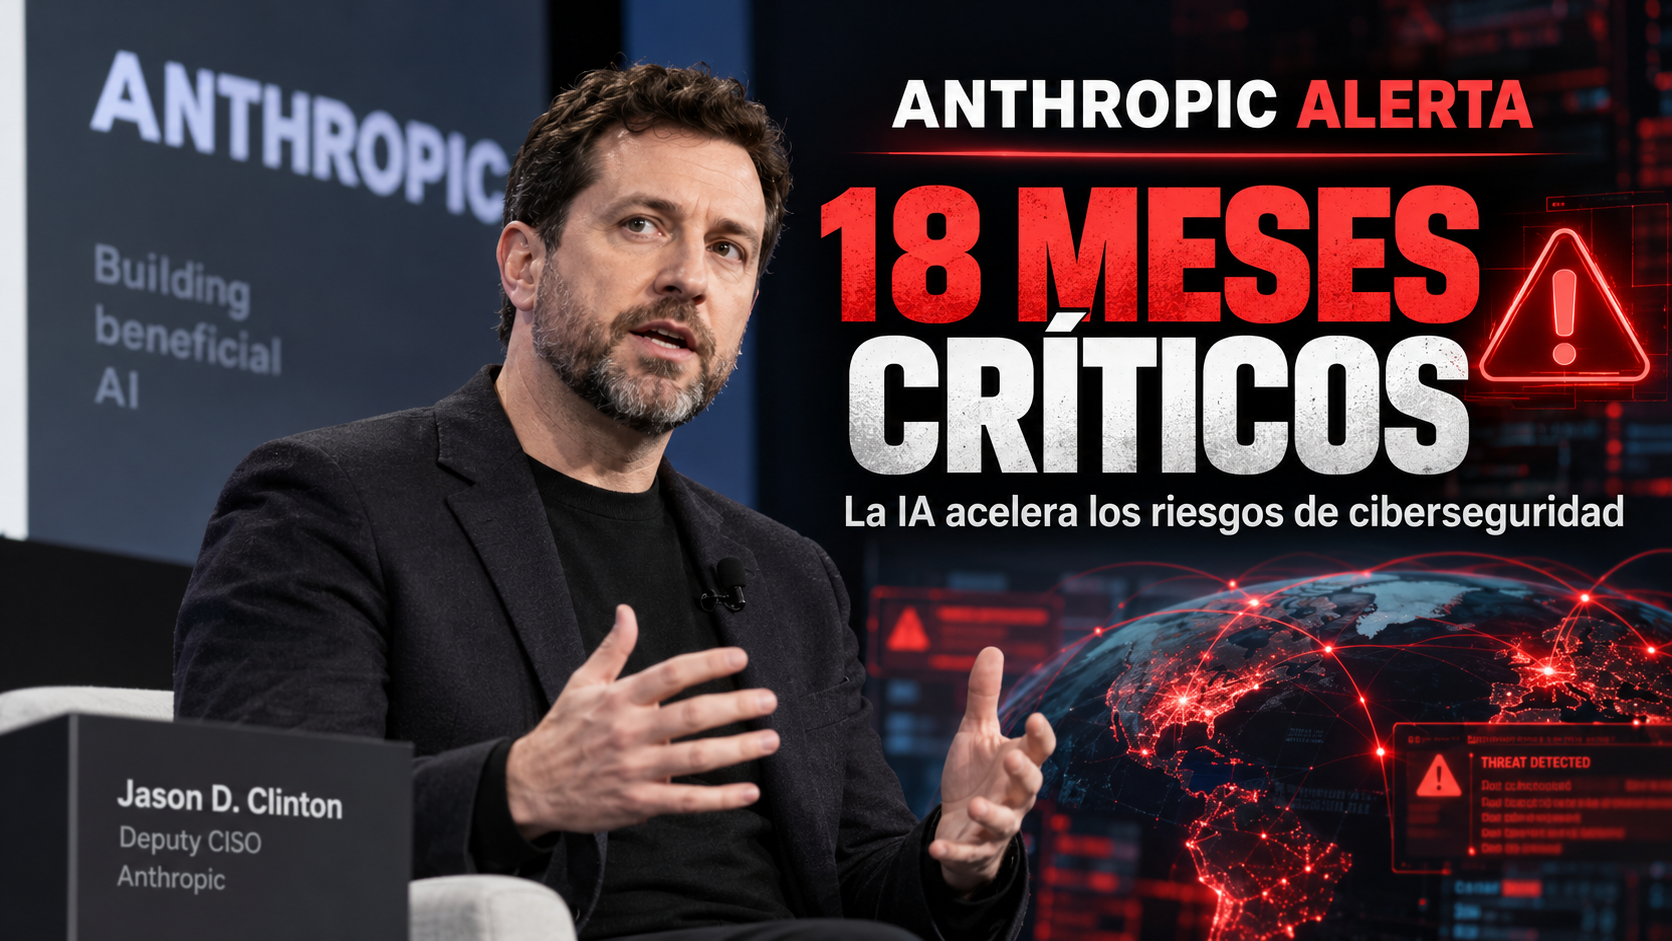
26 de octubre de 2026 | Hack the Hacker Un alto responsable de seguridad de Anthropic advierte que los próximos 18 meses podrían ser especialmente difíciles para la ciberseguridad. Su mensaje a los directivos no es comprar más inteligencia artificial, sino reforzar las defensas que muchas empresas todavía consideran un gasto secundario. Hay una frase que seguramente muchos responsables de seguridad llevan años intentando transmitir a sus directivos: no podemos seguir esperando a sufrir un incidente para invertir en protección. Esta vez no la pronunció un consultor intentando vender un servicio ni el responsable de IT de una pequeña empresa solicitando presupuesto. La advertencia llegó desde Anthropic, una de las compañías que desarrolla algunos de los modelos de inteligencia artificial más avanzados del mundo. El 22 de octubre, Jason D. Clinton, Deputy Chief Information Security Officer (CISO adjunto) de Anthropic, publicó un mensaje en X que rápidamente empezó a circular entre profesionales de ciberseguridad. Su advertencia fue contundente: la situación iba a empeorar antes de mejorar. Y añadió una recomendación que merece más atención que el propio pronóstico: los responsables de seguridad deberían acudir inmediatamente a sus consejos de administración para solicitar recursos. No para invertir en nuevas herramientas de IA, sino para fortalecer las medidas de seguridad fundamentales. Clinton habló de resistir aproximadamente 18 meses. No se trata de un plazo oficial ni de una predicción demostrada. Es su valoración sobre el período de transición que podría producirse mientras los sistemas de inteligencia artificial mejoran su capacidad para descubrir y explotar vulnerabilidades. Aun así, resulta difícil ignorar el momento elegido para lanzar la advertencia.
¿Por qué un responsable de Anthropic está preocupado por la inteligencia artificial?
Hasta hace poco, encontrar determinados fallos de seguridad requería semanas de investigación, análisis de código y conocimientos técnicos muy especializados. La IA está modificando ese proceso. Los modelos más avanzados pueden ayudar a investigar grandes proyectos de software, identificar errores y acelerar tareas que antes consumían enormes cantidades de tiempo. Para los investigadores responsables, esto representa una oportunidad. Permite encontrar y corregir problemas antes de que sean aprovechados por ciberdelincuentes. Pero esas mismas capacidades también pueden utilizarse con fines ofensivos. Una demostración reciente fue PHP2Shell, el conjunto de vulnerabilidades críticas de PHP cuyo descubrimiento contó con la participación de herramientas avanzadas de inteligencia artificial. La investigación facilitó la preparación de parches para proteger servidores. Sin embargo, también se identificaron intentos de explotación anteriores a la divulgación pública de las vulnerabilidades. La noticia llegó en un momento en el que la industria empezaba a debatir abiertamente si los atacantes podrían descubrir errores más rápido de lo que las empresas son capaces de solucionarlos. No es una preocupación aislada. En agosto, durante la conferencia DEF CON, Clinton ya había advertido que los próximos 18 a 24 meses podrían ser particularmente intensos para quienes trabajan en seguridad informática. Su preocupación no era que la IA fuera a destruir Internet de forma inevitable, sino que estamos entrando en un período en el que encontrar vulnerabilidades podría volverse considerablemente más rápido y económico. En Hack the Hacker ya analizamos
cómo la inteligencia artificial está transformando la ciberseguridad. Lo que hace diferente esta advertencia es su destinatario: no está hablando solamente con investigadores o ingenieros, sino con las personas que deciden cuánto dinero recibe el departamento de seguridad.
El verdadero problema puede estar en los presupuestos
En muchas empresas, el departamento de IT tiene que justificar prácticamente cada inversión. Se aprueban nuevos sistemas comerciales, plataformas de automatización, proyectos digitales y herramientas que prometen aumentar la productividad. Son iniciativas cuyos beneficios suelen resultar fáciles de presentar a la dirección. La ciberseguridad tiene un problema diferente. Cuando funciona correctamente, muchas veces no ocurre nada. No hay una interrupción que lamentar, no aparecen archivos cifrados por ransomware y los datos de los clientes permanecen protegidos. Ese resultado rara vez genera la misma visibilidad que lanzar una nueva aplicación o implementar un sistema de inteligencia artificial. Y precisamente ahí está la dificultad. Una empresa puede invertir miles de euros en herramientas nuevas mientras continúa utilizando servidores sin soporte, cuentas con privilegios excesivos o sistemas de copias de seguridad que nadie ha intentado restaurar. También puede contar con una política de ciberseguridad impecable sobre el papel y no disponer del personal necesario para cumplirla. Comprar una plataforma de seguridad no sirve de mucho si nadie puede investigar sus alertas. Tener un procedimiento de respuesta a incidentes tampoco ayuda demasiado si los responsables nunca lo han practicado.
Invertir más en ciberseguridad no significa necesariamente comprar más productos. Significa financiar aquello que permite proteger realmente el negocio. El
NIST Cybersecurity Framework 2.0 sitúa la gobernanza y la gestión de riesgos entre las responsabilidades centrales de una organización. No presenta la seguridad como una tarea exclusivamente técnica, sino como parte de la forma en que se dirige una empresa. La pregunta para un consejo de administración ya no debería ser únicamente cuánto cuesta mejorar la seguridad. También debería ser cuánto costaría mantener la actividad si los sistemas críticos estuvieran indisponibles durante varios días.
Las medidas básicas que muchas empresas siguen postergando
Lo interesante del mensaje de Clinton es que no propone esperar a la próxima generación de herramientas de inteligencia artificial. Pide reforzar las defensas existentes. En una organización, esto debería empezar por conocer sus propios sistemas: qué servidores tiene, cuáles están expuestos a Internet, qué aplicaciones utilizan y quién se encarga de mantenerlas. Puede parecer elemental, pero una empresa que desconoce sus activos difícilmente podrá protegerlos. Después está la gestión de actualizaciones. Una vulnerabilidad crítica requiere una respuesta diferente a la actualización rutinaria de un ordenador. Las organizaciones necesitan saber qué sistemas están afectados, cuáles son prioritarios y cuánto tiempo pueden permanecer expuestos. Otro aspecto fundamental es el control de accesos. No todos los empleados necesitan permisos administrativos ni acceso permanente a información sensible. Reducir privilegios, proteger cuentas mediante autenticación multifactor y revisar accesos antiguos puede limitar considerablemente las consecuencias de un incidente. También importa la arquitectura de la red. Cuando todos los sistemas están conectados entre sí sin controles adecuados, un compromiso inicial puede facilitar el movimiento de un atacante hacia otros recursos. La segmentación y el aislamiento de sistemas críticos ayudan a contener ese riesgo. Clinton ha mencionado incluso medidas como redes físicamente aisladas y dispositivos de comunicación unidireccional para determinados entornos críticos. No son soluciones necesarias para todas las empresas, pero muestran hasta qué punto considera importante proteger los sistemas cuya interrupción tendría consecuencias especialmente graves. Y hay dos áreas que no deberían quedar al final del presupuesto: las copias de seguridad y la capacidad de responder a incidentes. No basta con disponer de backups. Hay que comprobar que pueden recuperarse y saber cuánto tiempo llevaría restaurar los servicios esenciales. Tampoco alcanza con contratar una solución de monitorización si nadie sabe qué hacer cuando aparece una alerta grave un viernes por la noche. La agencia estadounidense CISA recoge estas prioridades en sus
Cybersecurity Performance Goals, orientados a reducir riesgos mediante controles concretos y prácticas esenciales. Muchas de estas deficiencias aparecen también entre
los errores más comunes que comprometen la ciberseguridad. La diferencia es que ahora el tiempo disponible para corregirlas podría reducirse.
La seguridad no puede seguir siendo responsabilidad exclusiva de IT
Este probablemente sea el punto más importante de la advertencia. Durante años, numerosas organizaciones han tratado la ciberseguridad como un problema que corresponde resolver al departamento informático. Pero IT no decide por sí solo cuánto personal contratar, qué proyectos deben priorizarse o qué inversiones se aprueban. Tampoco puede imponer fácilmente cambios que afecten al funcionamiento de toda la organización si no cuenta con respaldo directivo. Un responsable de seguridad puede identificar un servidor vulnerable, recomendar su actualización y advertir del riesgo. Si el sistema no puede detenerse porque sostiene un proceso comercial, la decisión deja de ser exclusivamente técnica. Es una decisión empresarial. Lo mismo sucede cuando se necesita contratar personal, reemplazar software antiguo, separar redes o implementar un plan de continuidad. La dirección debe comprender el riesgo y asumir su responsabilidad. En Europa, esta idea también está presente en NIS2, que establece obligaciones relacionadas con la gestión de riesgos y la supervisión de medidas de ciberseguridad para las entidades incluidas en su ámbito de aplicación. En nuestro análisis sobre
qué empresas deben cumplir con NIS2 explicamos que la responsabilidad puede llegar directamente a los órganos de dirección. Aunque una organización no esté legalmente obligada por esa normativa, el principio sigue siendo válido: proteger los sistemas y los datos necesarios para operar es una responsabilidad del negocio. No debería depender exclusivamente de la capacidad de un técnico para convencer a la dirección de que una actualización es urgente.
¿Qué significan realmente los 18 meses?
El plazo mencionado por Clinton ha generado inquietud, pero conviene interpretarlo correctamente. No existe una fecha demostrada a partir de la cual la inteligencia artificial vaya a provocar una crisis generalizada de ciberseguridad. Su planteamiento es otro. Clinton considera que durante una etapa de transición los modelos avanzados podrían facilitar el descubrimiento de vulnerabilidades a una velocidad superior a la capacidad habitual de reparación. Después espera que esas mismas capacidades estén disponibles en modelos más pequeños, económicos y ampliamente integrados en el desarrollo de software. A esa visión de un futuro con una reducción radical de errores de seguridad la ha denominado
vulnzero. Es una perspectiva optimista a largo plazo y preocupante a corto plazo, aunque no está garantizado que el desarrollo tecnológico siga exactamente ese recorrido. La predicción merece debate. Las organizaciones no deberían planificar sus presupuestos suponiendo que dentro de 18 meses desaparecerán los problemas de seguridad. Lo que sí pueden hacer es utilizar la advertencia para revisar si están preparadas para responder a amenazas que evolucionan más rápido.
¿Cuánto debería invertir una empresa en ciberseguridad?
No existe un porcentaje universal del presupuesto que garantice estar protegido. Una empresa de servicios profesionales con veinte empleados tiene riesgos distintos a los de un hospital, una compañía industrial o un proveedor de infraestructura digital. La inversión debería partir de una evaluación de riesgos realista. ¿Qué ocurriría si la empresa perdiera acceso a su correo electrónico durante dos días? ¿Y si su sistema de facturación estuviera inutilizado durante una semana? ¿Podría seguir trabajando si su proveedor principal de servicios en la nube dejara de funcionar? ¿Cuánto tiempo tardaría en recuperar la información? ¿Quién tomaría las decisiones durante el incidente? Las respuestas ayudan a determinar dónde invertir primero. Para algunas organizaciones, la prioridad será implementar autenticación multifactor y mejorar sus copias de seguridad. Para otras, contratar especialistas, sustituir aplicaciones obsoletas o mejorar la monitorización. También hay empresas que ya han comprado suficientes herramientas y necesitan dedicar recursos a administrarlas correctamente. El NIST dispone de una
guía del Cybersecurity Framework 2.0 para pequeñas y medianas empresas, útil para empezar a establecer prioridades incluso cuando no existe un departamento de seguridad especializado. Una inversión eficaz debería reducir riesgos identificables y mejorar la capacidad de recuperación, no limitarse a incrementar el número de licencias contratadas.
La próxima crisis no debería encontrar a las empresas desprevenidas
La inteligencia artificial está introduciendo nuevas posibilidades para defender los sistemas. También está obligando a reconsiderar muchas prácticas tradicionales de seguridad. Las empresas que todavía dependen de procesos manuales lentos, aplicaciones antiguas o una gestión informal de sus riesgos pueden encontrarse bajo una presión creciente. Pero no necesitan esperar a una nueva tecnología para empezar a mejorar. Las actualizaciones, el control de accesos, la segmentación, la formación del personal, la monitorización y las copias de seguridad siguen siendo medidas fundamentales. La diferencia es que ahora resulta aún más difícil justificar que se sigan postergando. El mensaje de Jason Clinton no debería interpretarse como una invitación al pánico ni como una razón para comprar apresuradamente herramientas de inteligencia artificial. Debería interpretarse como una advertencia dirigida a quienes controlan los presupuestos. Porque cuando ocurre un incidente grave, casi nunca es el momento adecuado para descubrir que no había recursos suficientes, que nadie había probado las copias de seguridad o que la continuidad del negocio dependía de un único sistema sin protección adecuada.
La ciberseguridad no es un gasto que comienza a tener sentido después de un ataque. Es una inversión que debería realizarse precisamente para evitar que un incidente termine convirtiéndose en una crisis empresarial. Y quizá la pregunta que deberían hacerse hoy los directivos no sea si pueden permitirse invertir más en ciberseguridad. Sino si pueden permitirse seguir dejando esa inversión para después.
Fuentes y referencias
Hack the Hacker — Análisis de ciberseguridad, inteligencia artificial y riesgos digitales para empresas.