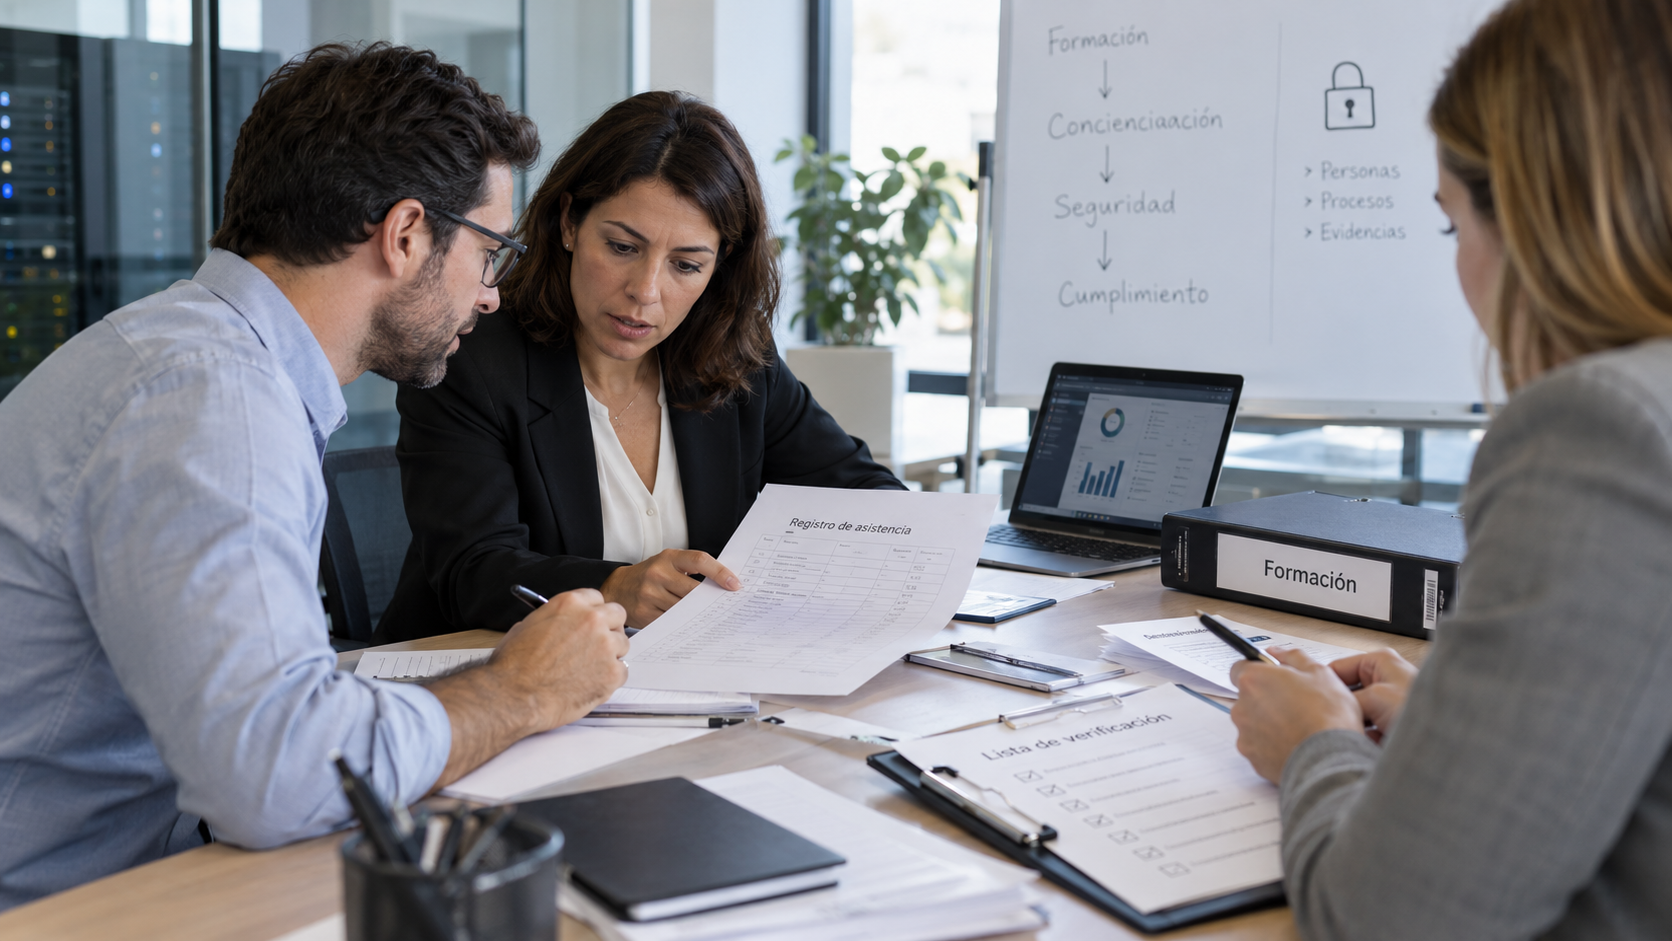

La empresa contrató la formación. La gente asistió, el contenido era bueno, hubo preguntas y hasta debate. Ocho meses después llega la auditoría, piden la evidencia, y lo que aparece es un correo reenviado con una lista de nombres y una fecha. Ahí empieza el problema. No porque la formación no se diera, sino porque no se recogió de una forma que permita demostrarlo. Es de las no conformidades más frecuentes en este apartado y también de las más absurdas, porque evitarla cuesta cinco minutos al terminar cada sesión. El trabajo caro ya está hecho.
En Hack the Hacker cada sesión de formación se entrega con los certificados individuales, el registro consolidado y el resumen para los asistentes, en formato editable y listo para archivar. Si quiere ver los modelos antes de decidir nada, escriba a contacto@hackthehacker.net y se los envío.
Lo que el auditor está comprobando
Vale la pena entender la lógica antes de mirar la lista, porque la lista se deduce sola. Al auditor no le interesa si la sesión estuvo bien. Está siguiendo una cadena: alguien decidió qué formación necesitaba cada grupo de la organización, esa decisión se ejecutó, y ahora puede demostrarse. Tres eslabones, y el que casi nunca falla es el del medio. Las empresas suelen formar a su gente. Lo que no suelen tener es el papel de antes ni el de después. Sin la decisión escrita, la formación no es un control: es un gasto suelto que no responde a ningún análisis. Y sin evidencia conservada y localizable, da igual lo que se hiciera, porque en una auditoría lo que no se puede enseñar no existe.Qué tiene que decir el registro
Un registro completo responde a seis preguntas. Cada una que quede sin responder es una pregunta que el auditor tendrá que hacerle a usted, y cada pregunta abre una grieta. Empecemos por la más obvia: quién asistió. Nombre, apellidos y puesto o departamento. Lo del puesto no es relleno administrativo. Es lo que permite demostrar que la formación llegó al grupo que la necesitaba y no simplemente a quien tenía la agenda libre esa mañana. Luego, qué se impartió. Contenido, no título. "Formación en ciberseguridad" no describe absolutamente nada; podría ser una charla de dos horas o un vídeo de seis minutos. "Ingeniería social, reconocimiento de phishing, verificación de solicitudes de pago y procedimiento interno de reporte" ya es una descripción que alguien puede contrastar con el plan. Hacen falta también la fecha y la duración real, que es lo que distingue una sesión de formación de una circular por correo, y quién la impartió, con datos de contacto. Un registro sin autor identificable es un documento sin respaldo detrás. Anote la modalidad: presencial, en directo en remoto, o grabada y vista por libre. No se valoran igual, sobre todo si en algún sitio se afirma que hubo participación e interacción. Queda el sexto punto, que es donde más gente se pasa de frenada: el resultado. Si no se evaluó nada, el documento tiene que decir que es de asistencia, sin adornos. Un certificado que sugiere aprovechamiento cuando nadie evaluó nada es peor que uno honesto de asistencia, porque mete en el expediente una afirmación que no se sostiene. Y esas son justo las que el auditor tira del hilo.Dónde falla en la práctica
La lista pelada. Nombres, firmas, fecha. Demuestra que unas personas coincidieron en una sala durante un rato. Sobre qué, es un misterio. El registro que contradice al plan. La organización tiene documentado que su personal financiero recibe formación específica en fraude en pagos, y lo que se puede enseñar es una sesión general para toda la plantilla. Este hallazgo es peor que no tener plan, porque la contradicción entre lo que se dice hacer y lo que se demuestra haber hecho pone en duda el resto del sistema. La evidencia repartida por media empresa. Los certificados en el buzón de una persona, la lista en una hoja compartida, las facturas en contabilidad, y nadie con la foto completa. Si reunirlo lleva dos días, en la práctica no está disponible. El año en blanco. Mucha formación el primer año, silencio después. La concienciación se evalúa como proceso continuo, no como acontecimiento aislado, así que un registro que se interrumpe es la prueba documentada de que el proceso se abandonó. Se lo está poniendo usted por escrito.Concienciación no es lo mismo que competencia
Esta distinción aparece en los marcos de gestión de seguridad de la información, confunde a mucha gente y en realidad es sencilla. Si aún está decidiendo qué formación le resulta obligatoria, conviene resolver eso antes. La concienciación va dirigida a toda la plantilla. Se trata de que las personas conozcan la política, entiendan por qué su comportamiento importa y sepan qué pasa si no la siguen. Se demuestra con asistencia y contenido. La competencia es otra cosa. Aplica a quien desempeña funciones con impacto directo en la seguridad: administradores de sistemas, responsables del tratamiento de datos, personal financiero con capacidad de ordenar pagos. Aquí haber asistido no basta, hay que poder demostrar que la persona es capaz de hacer su trabajo. Eso se sostiene con formación específica, con experiencia previa documentada o con alguna forma de evaluación. El error clásico es presentar evidencia de lo primero cuando lo que se pedía era lo segundo. Una sesión general de noventa minutos cubre la concienciación de toda la plantilla, y está bien que así sea. Lo que no hace es convertir a nadie en competente para un rol crítico, y presentarla como si lo hiciera es meterse en un problema por gusto.Cuánto tiempo hay que guardarlo
No hay una cifra universal. Si alguien se la da sin preguntarle antes por su sector y por los marcos que le aplican, desconfíe. La regla práctica que funciona es conservar la evidencia del ciclo de certificación en curso más el anterior. Con ciclos de tres años, eso deja un histórico disponible de unos seis. Un auditor de seguimiento puede pedirle periodos anteriores precisamente para ver si el proceso tiene continuidad o si va a rachas. Lo que de verdad se comprueba es otra cosa: que el plazo esté decidido y escrito en su procedimiento de control de la documentación. Un periodo corto con una justificación detrás se defiende sin problema. Un periodo indefinido porque nadie se paró a pensarlo, no.Un registro de formación es un fichero de datos personales
Se olvida con una frecuencia que, tratándose de formación en seguridad, tiene su gracia. Ese registro contiene nombres, puestos, correos corporativos y a veces resultados de pruebas. Es tratamiento de datos personales, con todo lo que arrastra: base jurídica identificada, plazo de conservación definido, acceso limitado a quien lo necesite y su entrada en el registro de actividades de tratamiento. Los resultados individuales piden todavía más cuidado. Si hace una simulación de phishing y guarda quién picó, acaba de crear un dato con consecuencias laborales para esa persona. Decida antes de lanzarla si esos resultados se van a tratar de forma agregada o individual y cuánto tiempo van a durar, y dígaselo a la plantilla. Los programas que reportan resultados individuales al superior de cada uno suelen conseguir que la gente deje de reportar lo que ve, que es exactamente lo contrario de lo que se buscaba.Antes de la próxima auditoría
Compruebe si puede reunir esto en menos de una hora:- Un documento que diga qué formación necesita cada grupo y cada cuánto.
- La trazabilidad persona a persona: quién recibió qué, y cuándo.
- Registros que describan el contenido y no solo el título de la sesión.
- El formador o proveedor identificado, con forma de contactarlo.
- Todo en un único sitio, no repartido entre cuatro buzones.
- Continuidad entre periodos, sin años en blanco.
- El plazo de conservación decidido y por escrito.
- El tratamiento de esos datos personales resuelto como cualquier otro fichero.
Qué debería entregarle su proveedor
Si la formación la contrata fuera, la evidencia debería llegarle hecha y no tener que fabricarla usted después. Lo mínimo razonable son tres cosas: un certificado individual por asistente con contenido, fecha, duración, modalidad y proveedor identificado; un registro consolidado de la sesión con el listado completo, listo para archivar; y un resumen del contenido impartido, que sirve a la vez como descripción del temario y como material de consulta para quienes asistieron. Si lo que recibe es una factura y un enlace a una grabación, el trabajo de documentación se queda de su lado. Es una pregunta que sale mucho más barata antes de firmar que después.En Hack the Hacker cada sesión de formación se entrega con los certificados individuales, el registro consolidado y el resumen para los asistentes, en formato editable y listo para archivar. Si quiere ver los modelos antes de decidir nada, escriba a contacto@hackthehacker.net y se los envío.