
La pregunta llega casi siempre igual: alguien ha oído hablar de NIS2, sospecha que puede afectarle y no encuentra una respuesta clara. Los textos oficiales hablan de anexos y de recomendaciones cruzadas, y lo que uno quiere saber es simple. ¿Me aplica o no?
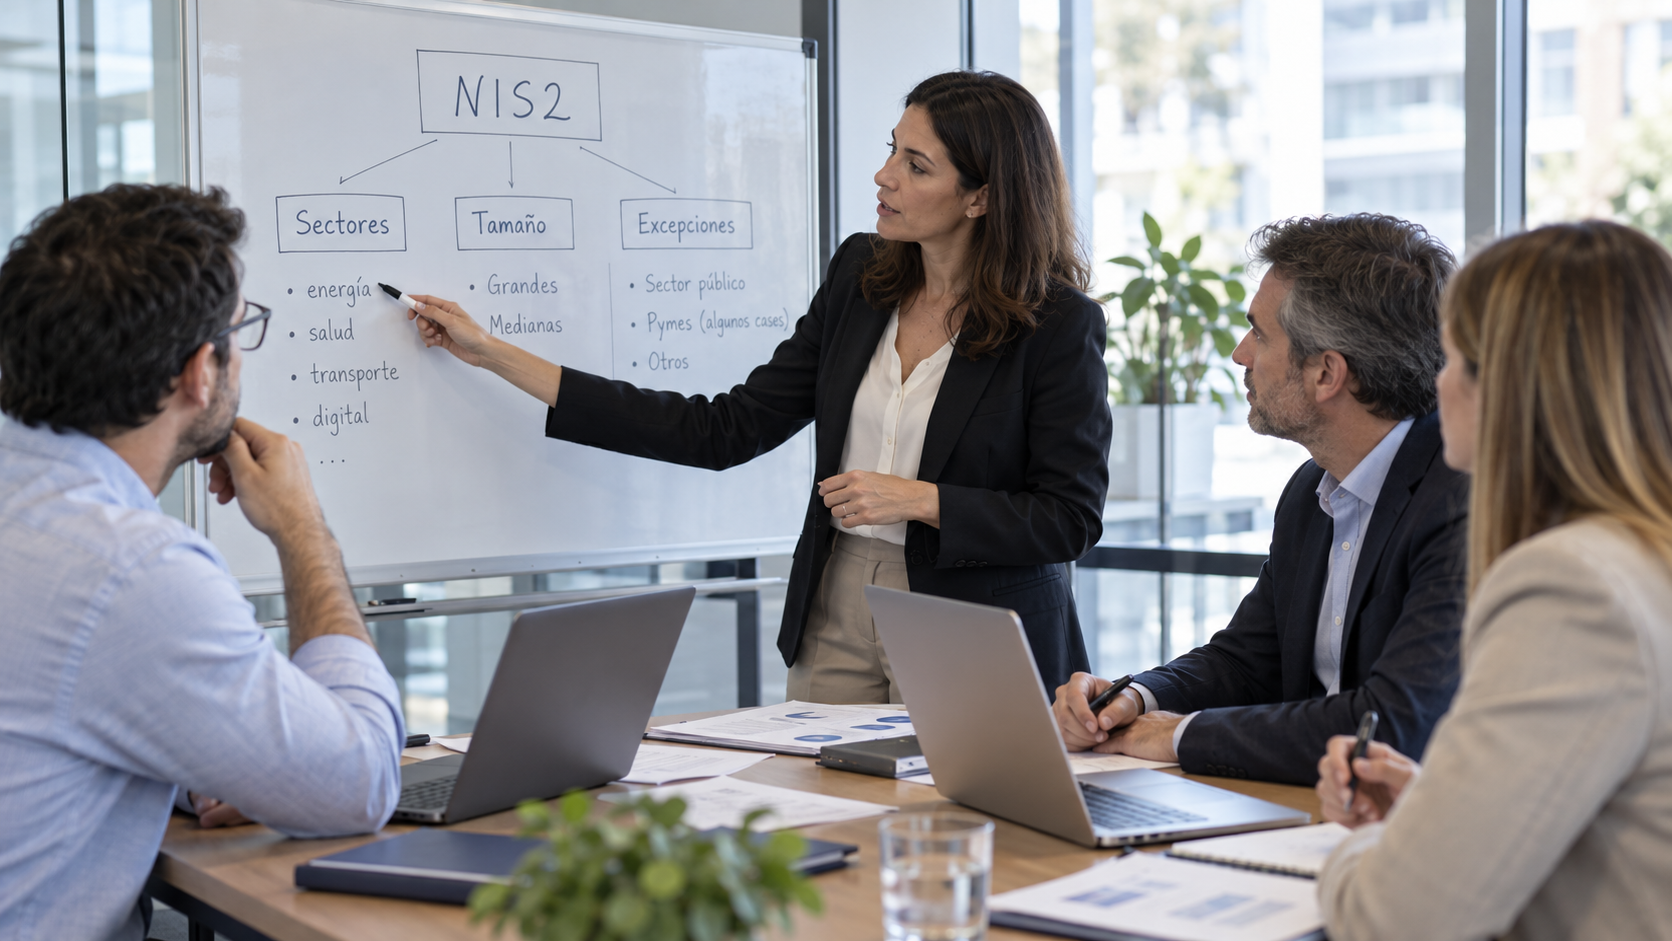
Se responde con tres filtros. Si su empresa pasa los tres, está dentro.
Filtro uno: dónde opera
NIS2 aplica a entidades que prestan servicios o realizan actividades dentro de la Unión Europea. No hace falta tener la sede en la UE: basta con operar aquí. Una empresa de fuera con actividad en España puede quedar dentro, y en algunos casos debe designar un representante en el territorio.
Este filtro casi nunca es el que decide. Los otros dos sí.
Filtro dos: a qué se dedica
La directiva enumera dieciocho sectores repartidos en dos anexos, y la diferencia entre estar en uno o en otro cambia el trato que se recibe.
Anexo I, sectores de alta criticidad. Once sectores: energía, transporte, banca, infraestructuras de los mercados financieros, sanidad, agua potable, aguas residuales, infraestructura digital, gestión de servicios TIC entre empresas, administración pública y espacio.
Anexo II, otros sectores críticos. Siete sectores: servicios postales y de mensajería, gestión de residuos, fabricación y distribución de sustancias químicas, producción y distribución de alimentos, fabricación (que incluye productos sanitarios, productos informáticos y electrónicos, maquinaria, vehículos y otro material de transporte), proveedores de servicios digitales como mercados en línea, motores de búsqueda y redes sociales, e investigación.
Merece la pena leer la segunda lista despacio, porque es donde está la sorpresa. Una empresa de distribución alimentaria, un fabricante de maquinaria o una gestora de residuos no se consideran a sí mismas infraestructura crítica, y sin embargo están dentro. Ese es el gran cambio respecto a la norma anterior: se pasó de designar operadores uno a uno a incluir sectores enteros de forma automática.
Filtro tres: qué tamaño tiene
Aquí es donde más gente se pierde, porque la directiva no define el tamaño: remite a la Recomendación 2003/361/CE, y hay que ir a buscarla.
Traducido a lo práctico, la regla general deja fuera a las microempresas y a las pequeñas. La obligación empieza a partir de cincuenta empleados, o de diez millones de euros de volumen de negocio o de balance general anual.
Fíjese en la conjunción, que no es un detalle menor: basta con superar uno de los dos criterios. Una empresa de cuarenta personas que factura quince millones supera el umbral económico y entra igual, aunque tenga poca plantilla.
Esencial o importante, y por qué importa
Si los tres filtros dan positivo, queda saber en qué categoría cae la empresa. La clasificación combina el anexo con el tamaño.
Son entidades esenciales las grandes empresas de los sectores del Anexo I, entendiendo por grande la que llega a doscientos cincuenta empleados o supera los cincuenta millones de facturación.
Son entidades importantes las medianas de los sectores del Anexo I, y tanto las medianas como las grandes de los sectores del Anexo II.
Las obligaciones de fondo son prácticamente las mismas para ambas. Lo que cambia es cómo se supervisa y cuánto cuesta incumplir. A las entidades esenciales se las supervisa de forma proactiva, con inspecciones que pueden llegar sin que haya pasado nada. A las importantes, de forma reactiva, cuando hay indicios de incumplimiento. Y en sanciones, la directiva prevé hasta diez millones de euros o el dos por ciento del volumen de negocio mundial para las esenciales, y siete millones o el uno coma cuatro por ciento para las importantes.
Cuando el tamaño da igual
Hay entidades que quedan dentro sin importar cuántas personas empleen ni cuánto facturen. Son supuestos tasados en la propia directiva.
Entran siempre los prestadores cualificados de servicios de confianza, los registros de nombres de dominio de primer nivel y los proveedores de servicios de DNS. También los proveedores de redes públicas de comunicaciones electrónicas y de servicios de comunicaciones electrónicas disponibles al público.
Y hay tres supuestos más abiertos, que son los que conviene mirar con calma: cuando la entidad es el único proveedor de un servicio esencial para la actividad social o económica en su Estado miembro; cuando una interrupción de su servicio podría tener un impacto significativo en la seguridad o la salud pública; y cuando su interrupción podría generar un riesgo sistémico relevante. A eso se añaden las administraciones públicas según los criterios que fije cada país.
Traducido: una empresa de treinta personas puede quedar dentro si es la única que hace algo de lo que depende todo un sector.
La vía que pilla a más empresas de las que la ley nombra
Esta parte no aparece en ningún listado y es la que más consultas genera en la práctica.
Las entidades obligadas tienen que gestionar la seguridad de su cadena de suministro. Eso significa evaluar a sus proveedores y trasladarles requisitos. Y como la forma habitual de trasladar un requisito es meterlo en un contrato, miles de empresas que no aparecen en ningún anexo descubren su primera obligación de ciberseguridad en la renovación de un contrato con un cliente grande.
Si su empresa vende a organizaciones de los sectores de arriba, la pregunta no es solo si NIS2 le aplica directamente. Es cuándo se lo va a pedir un cliente.
Cómo comprobarlo sin volverse loco
El orden que funciona es este. Primero mire si su actividad principal encaja en alguno de los dieciocho sectores, revisando el detalle de los anexos y no solo el nombre del sector. Después compruebe los umbrales de tamaño, teniendo en cuenta que en grupos empresariales el cómputo puede incluir empresas vinculadas. Luego repase los supuestos sin umbral. Y por último mire su cartera de clientes.
Para las dudas de encaje, la FAQ que mantiene INCIBE resuelve bastantes casos concretos. El texto de la directiva tiene los anexos completos al final.
Y si le aplica, ¿desde cuándo?
España todavía no ha publicado la ley que transpone la directiva. El anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad se aprobó en Consejo de Ministros en enero de 2025 y sigue en tramitación.
Eso no significa que no haya nada que hacer. Las obligaciones de fondo salen de la directiva, no de la ley española, y el anteproyecto se tramita con carácter de urgencia y prevé entrar en vigor al día siguiente de su publicación. Quien espere se encontrará montándolo todo con el plazo encima. Lo he desarrollado en qué formación en ciberseguridad es obligatoria.
De las medidas que exige la directiva, la formación del personal es de las pocas que puede empezar esta misma semana y no depende de comprar nada. El artículo 20 la sitúa como responsabilidad del órgano de dirección, que debe formarse y promover formación equivalente para el resto de la plantilla. Y conviene documentarla bien desde el primer día, porque lo que no se puede acreditar no cuenta.
En Hack the Hacker imparto formación en ciberseguridad orientada a NIS2, en directo y en español, y cada sesión se entrega con los certificados individuales, el registro consolidado y el informe, listos para archivar. Si quiere ver los modelos antes de decidir nada, escríbame a contacto@hackthehacker.net.
Este artículo describe el marco normativo con carácter informativo y no constituye asesoramiento jurídico. Para determinar con seguridad si su organización está dentro del alcance de NIS2, consulte con un especialista. Información verificada a 6 de septiembre de 2026.